推出 MCP 门户
每个 Kaeso 项目,现在都有 MCP 门户。组织的 MCP 服务器,只需连接一次,再为每个项目选好工具。claude.ai、ChatGPT、Cursor 和您的智能体,都能调用这些工具,并使用 Kaeso 的登录、权限、限额和日志。
- 发布日期
- 阅读时间
- 7 分钟
- 作者
- Kaeso Team
智能体有多大用处,取决于它能用上哪些工具;而 Model Context Protocol 让提供这些工具变得很容易:工单系统、代码托管、数据库或搜索索引,各自放在一个 MCP 服务器后面。容易提供,却不等于容易管理。每个客户端都自己连接每个服务器,各自保存一份令牌,事后谁也说不清哪个智能体为谁调用了什么、用了哪些参数。
Kaeso 0.6.0 为每个项目加入了 MCP 门户。它为工具做的事,正是 Kaeso 已经为模型做的事:一个地址、一次登录、按人和按密钥的权限、限额,以及每次调用的日志。
每个项目一个地址
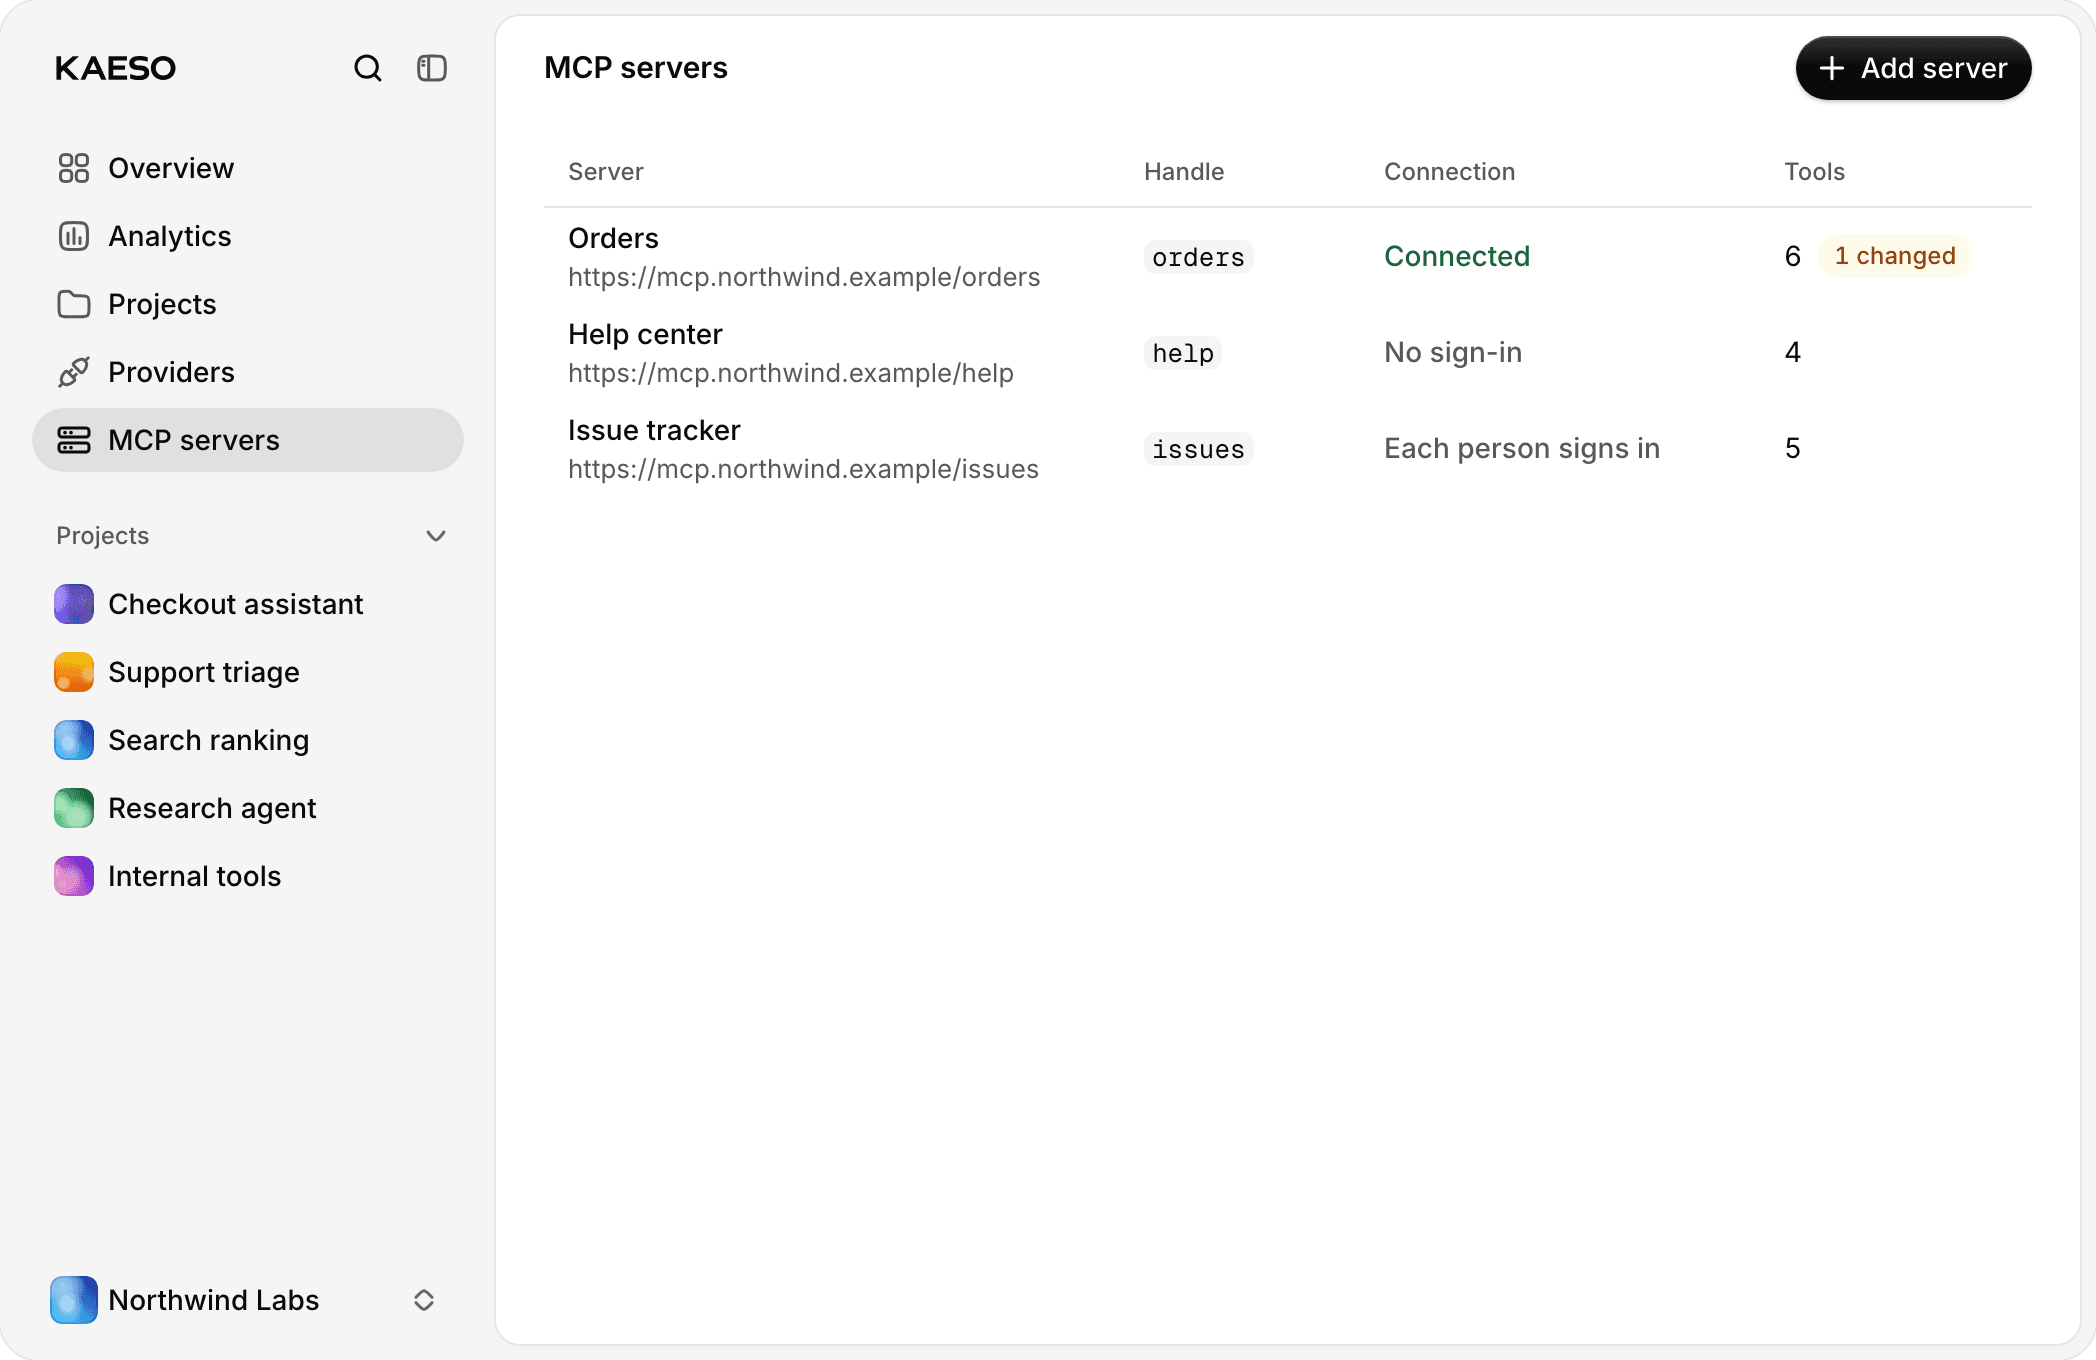
项目的门户在您实例域名的 /mcp/<project id> 上应答。门户背后是组织连接、项目选用的 MCP 服务器。客户端看到的是一个 MCP 服务器,里面有它可以调用的所有工具;其余的交给 Kaeso:
- 检查调用者是谁,以及是否可以调用这个工具。
- 应用项目的工具调用速率。
- 用共享连接或调用者自己的连接,登录正确的服务器。
- 调用工具,传回回答,并记录这次调用。
每个服务器都有一个简称,例如 orders,作为其工具对客户端的前缀,所以服务器的 get_order 会变成 orders__get_order。两个服务器可以提供同名的工具而互不冲突。
服务器只需连接一次
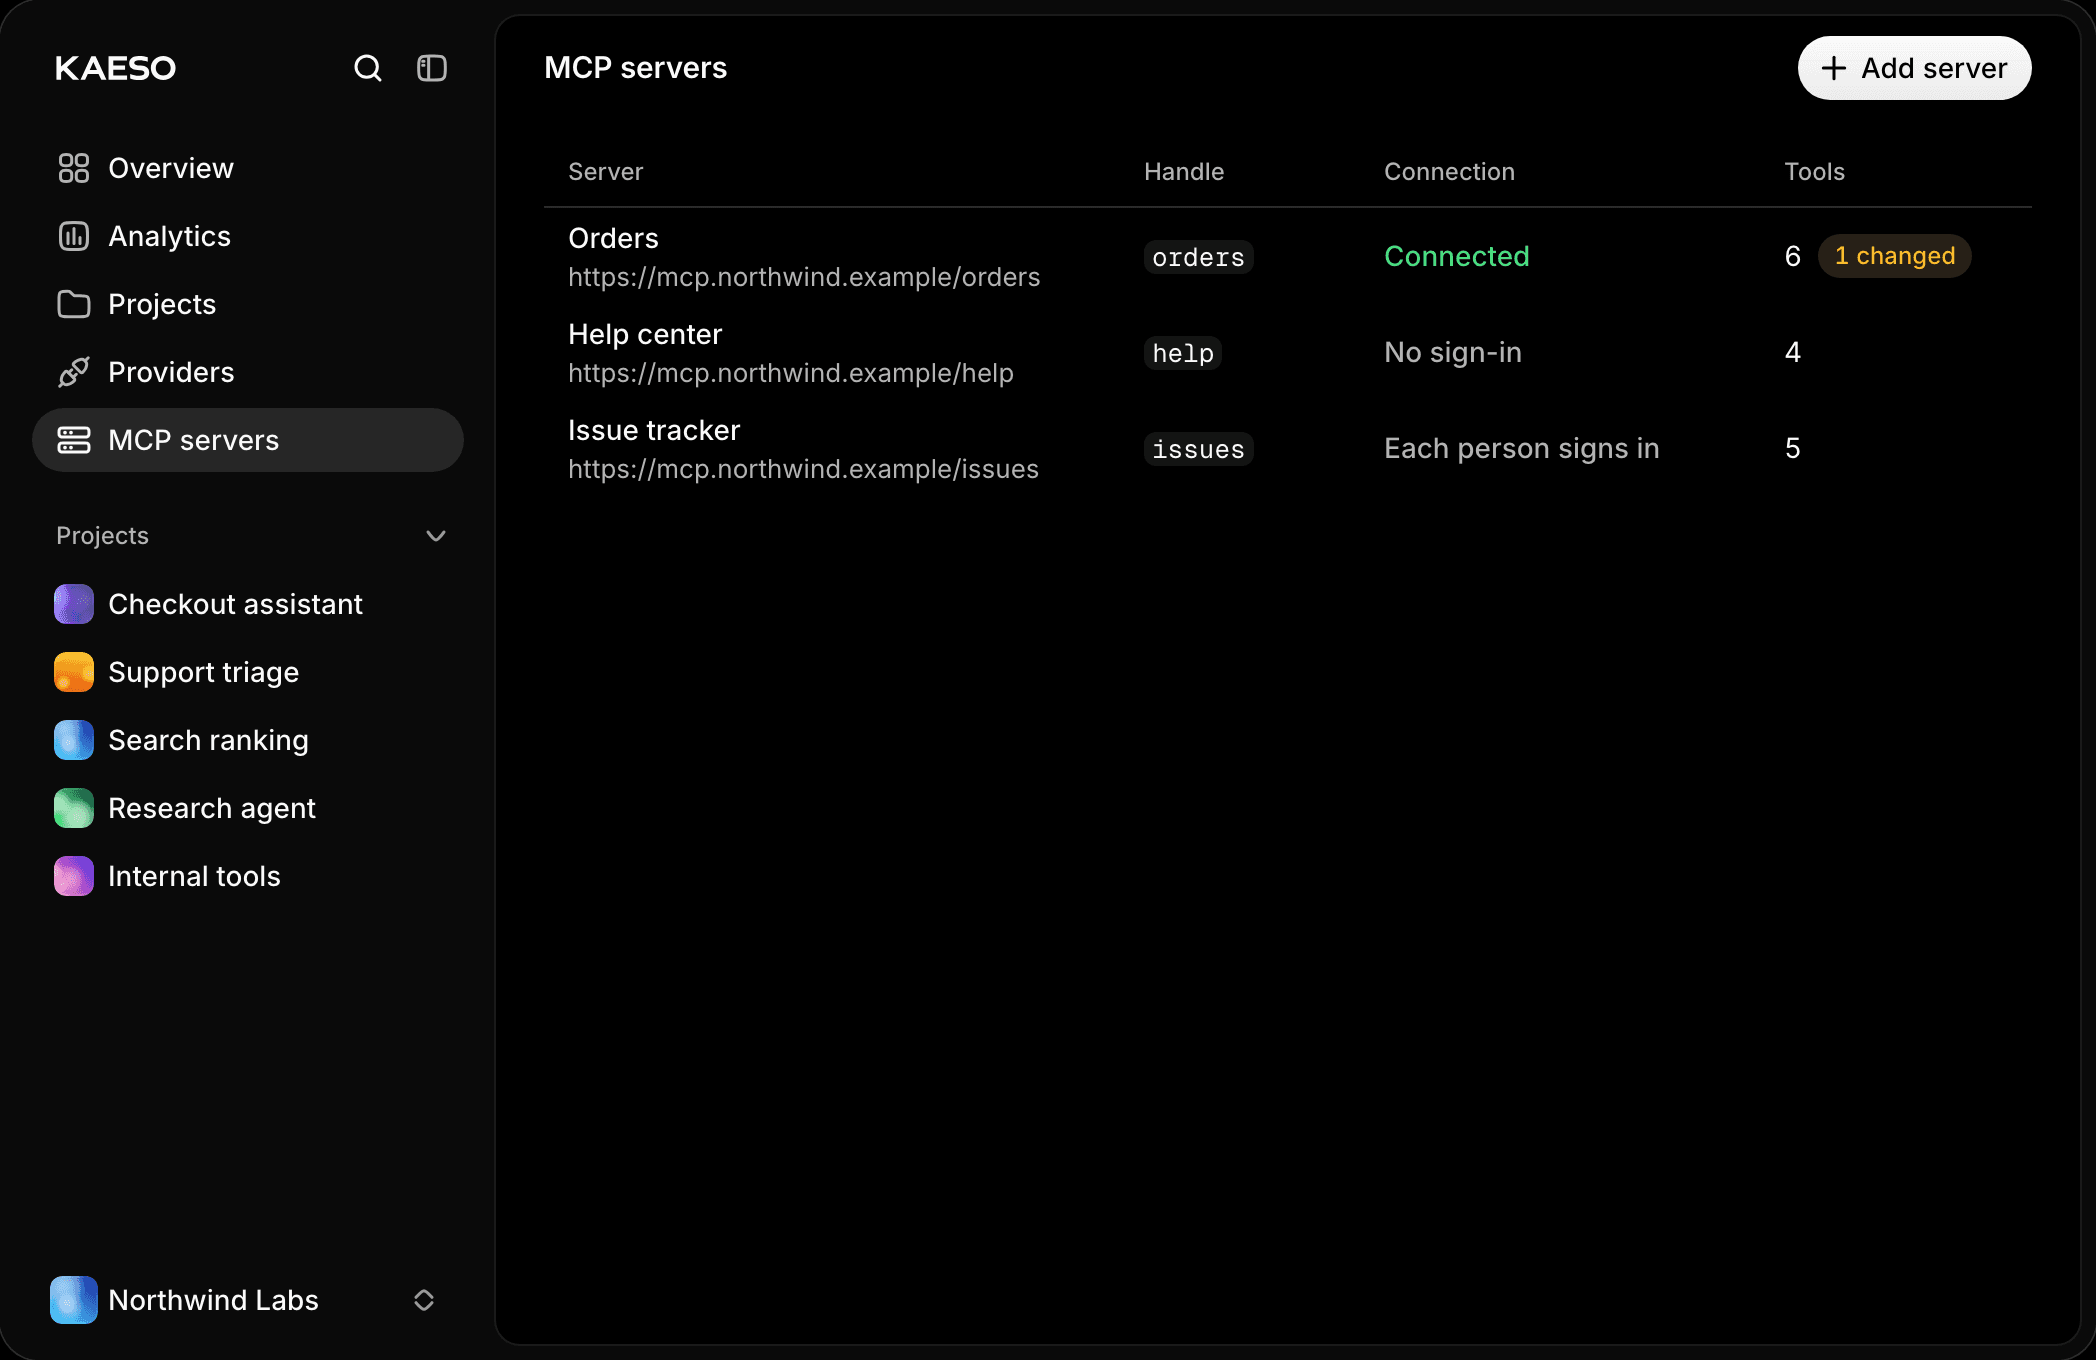
管理员在组织 › MCP 服务器下添加服务器。Kaeso 通过 Streamable HTTP 与远程服务器通信,支持从 2025-03-26 到 2026-07-28 的所有协议版本。它以三种方式之一登录:
连接可以是共享的,所有调用者使用同一个账户;也可以是个人的:每个人在账户 › 连接下连接自己的账户,只有连接之后,服务器的工具才对其可用。密钥和令牌用实例的主密钥加密保存,OAuth 令牌会在到期前续期。有人离开组织时,其连接和门户授权也随之移除。
只有 mcp_servers.allowed_networks 列出的私有网络,Kaeso 才会访问,因此服务器地址无法被用来攻击您自己的基础设施。
每个工具默认关闭,直到有人开启
项目在项目 › 工具下选择使用哪些服务器;新使用的服务器,所有工具都处于关闭状态。在有人开启某个工具之前,不会有任何工具到达客户端;可以逐个开启,也可以一次开启整个服务器。同一个标签页还设置谁可以调用哪些工具,列出已连接的客户端,并可以断开它们。
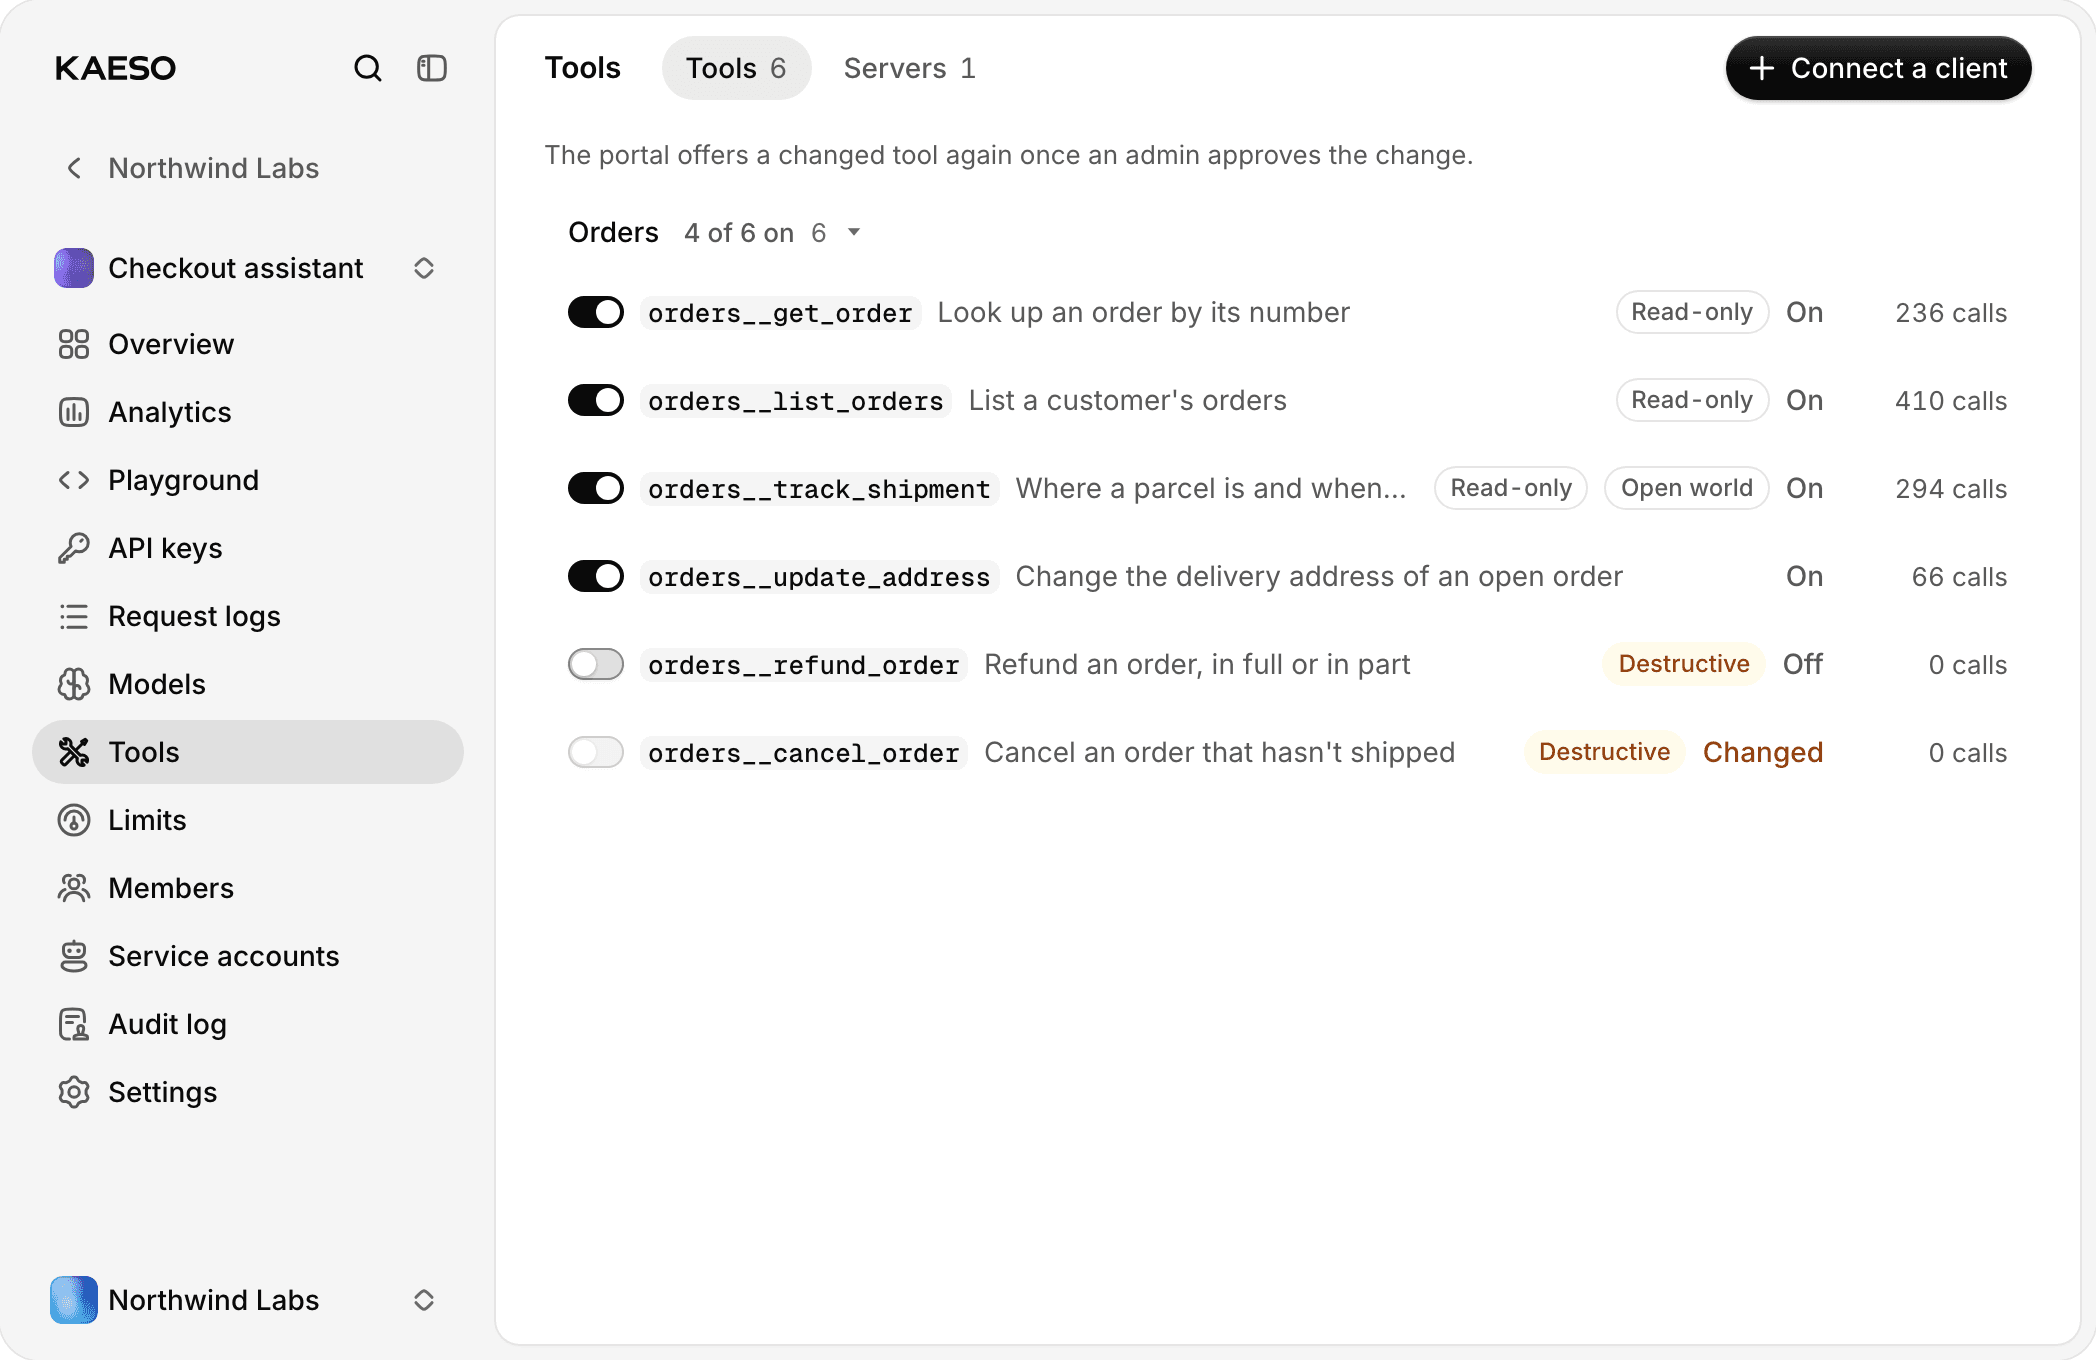
调用者要看到一个工具,需要满足三点:
- 在项目中拥有来自其角色的
tools.use权限。 - 拥有包含该工具的工具访问权限。它默认包含所有工具,可以针对成员、服务账号或密钥收窄。
- 对 API 密钥而言,还需要工具能力,也就是创建密钥时三个复选框之一。
变更的工具等待审核
一个 MCP 工具由名称、描述和 schema 组成,模型会读取全部内容。变更后的描述可能让模型去做完全不同的事,所以在不受您控制的服务器上,悄无声息的变更就是一种风险。
Kaeso 保存每个工具定义的哈希,每 15 分钟(或按 mcp_servers.sync_interval)向每个服务器询问一次工具。定义发生变化时,由服务器的策略决定:
hold是默认值,它会把工具从所有门户中撤下,直到管理员查看差异、审核并批准变更。accept会立即提供新定义,适用于您自己运行的服务器。
拒绝一个工具,会在所有项目中关闭它。
客户端以人的身份登录
您自己的应用或智能体,用一个具备工具能力的项目 API 密钥调用门户。任何 MCP 客户端都可以列出工具:
claude.ai、ChatGPT 和 Cursor 等客户端则以某个人的身份登录。把门户的地址交给它们;它们会从门户的第一个应答中找到 Kaeso 的登录入口,用客户端 ID 元数据文档表明身份或自行注册,然后打开浏览器。此人会看到一个授权页面,按服务器汇总客户端将使用的工具,然后选择授权。
此后,客户端以此人的身份行事,使用此人的工具访问权限。它要遵守组织的双重验证和单点登录规则;它的令牌只在签发它们的那个门户有效;在“工具”下选择断开连接会立即使其失效。归档项目、把组织安排删除,或在所有设备上退出登录,也会使其失效。
限额和日志
tool_call_rate 限额按滑动的每分钟,限制项目、成员或密钥的调用次数;超出的调用会收到带 Retry-After 的 HTTP 429。每次调用都会出现在请求日志 › 工具中,带有状态、时间,如果项目保留内容,还有参数和回答。“工具”标签页实时更新,筛选方式与“模型”标签页相同,并可导出为 CSV 或 JSON Lines。用量和项目概览按天统计调用和错误。
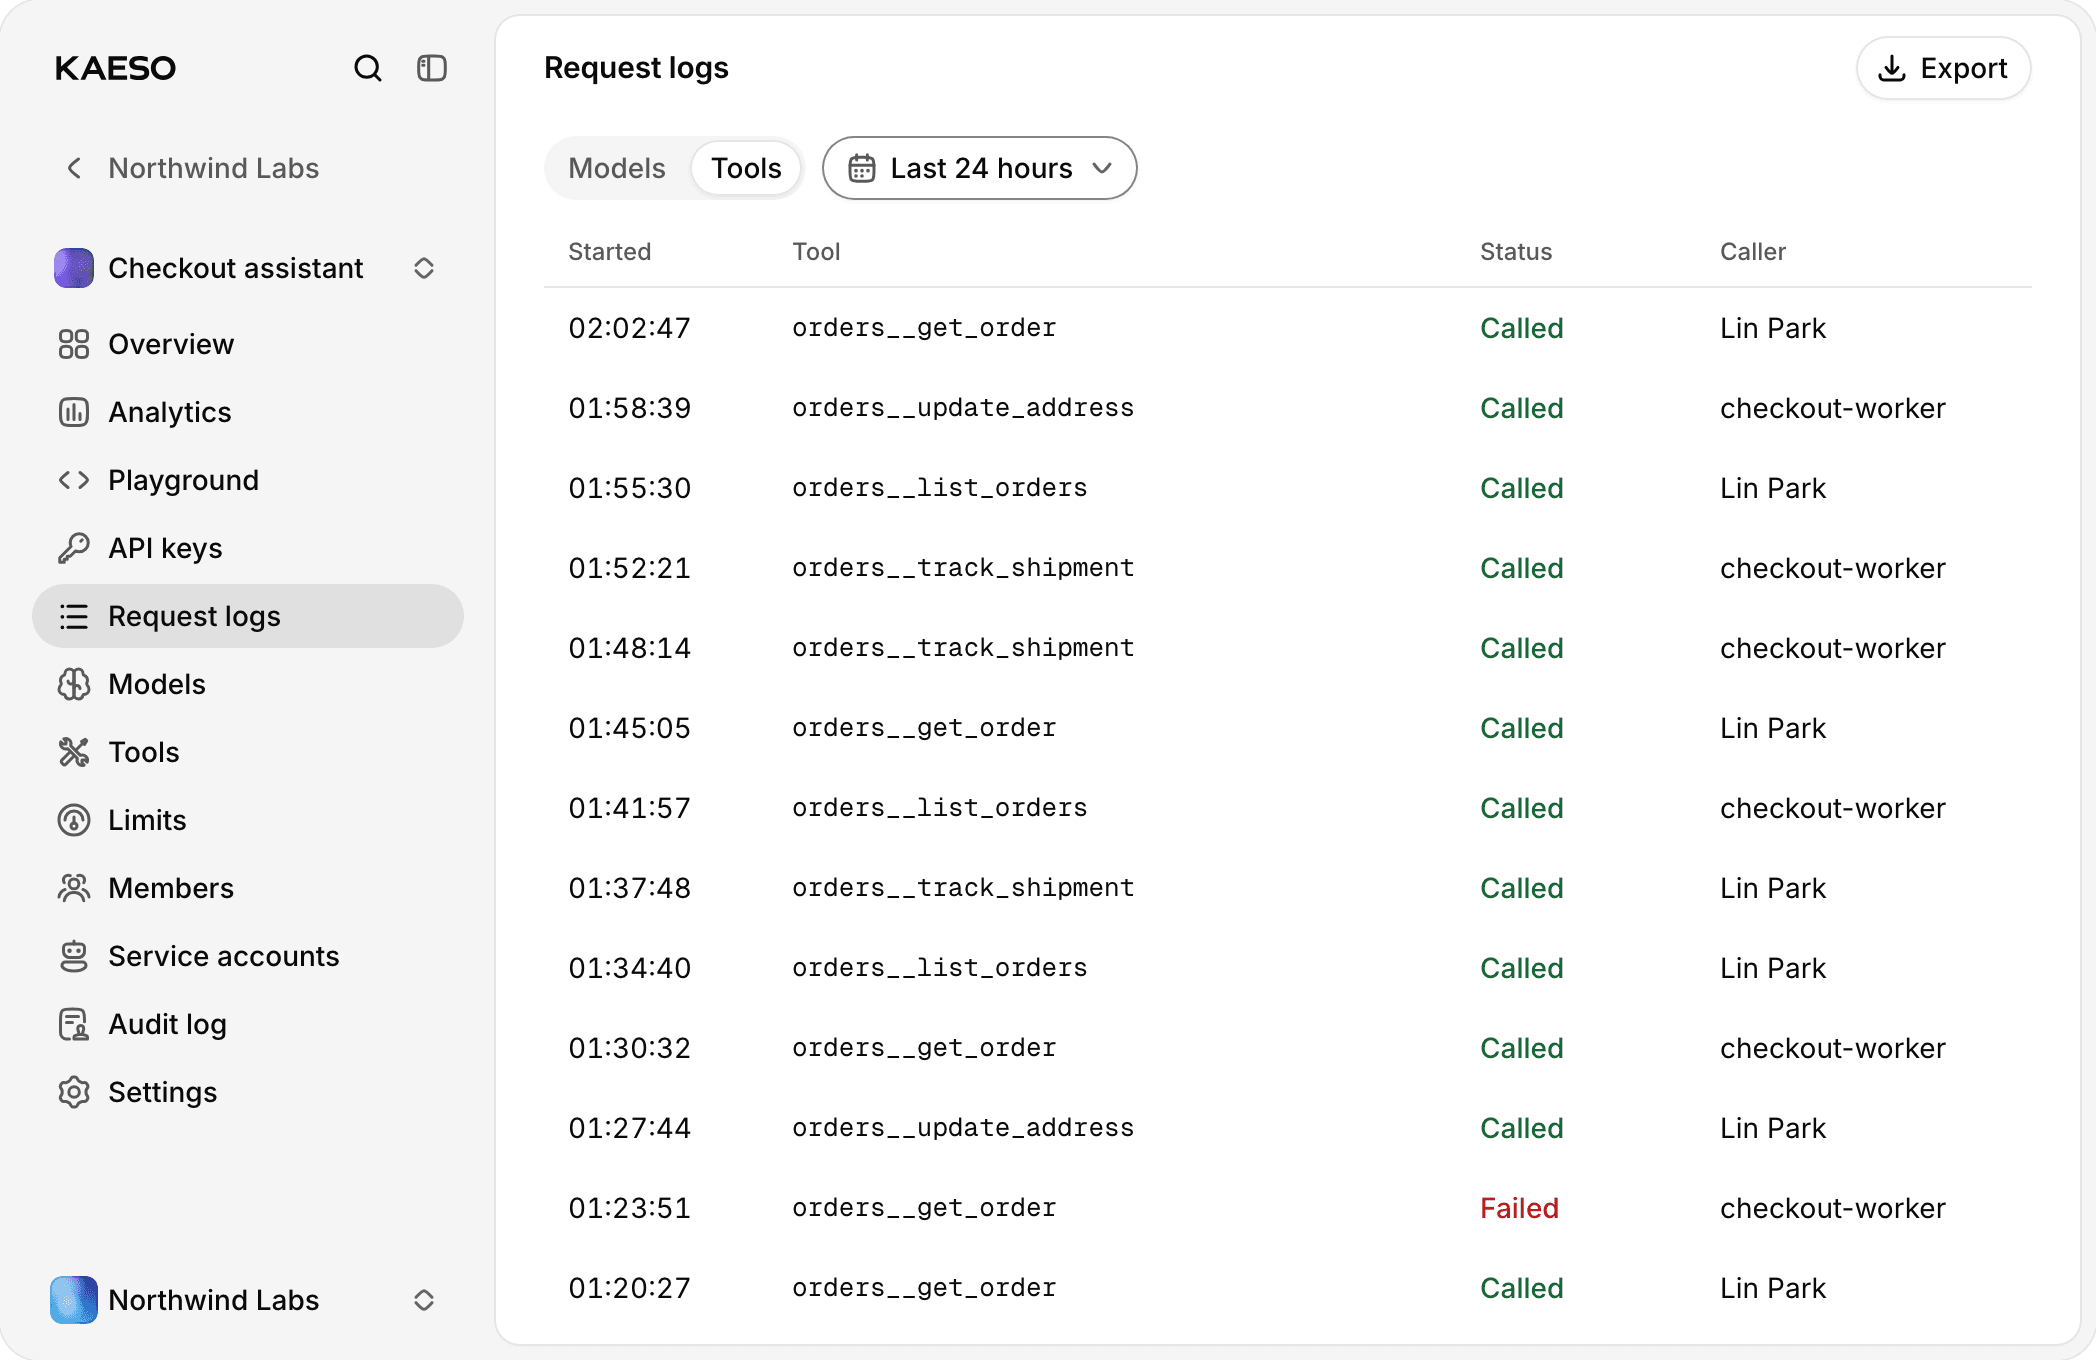
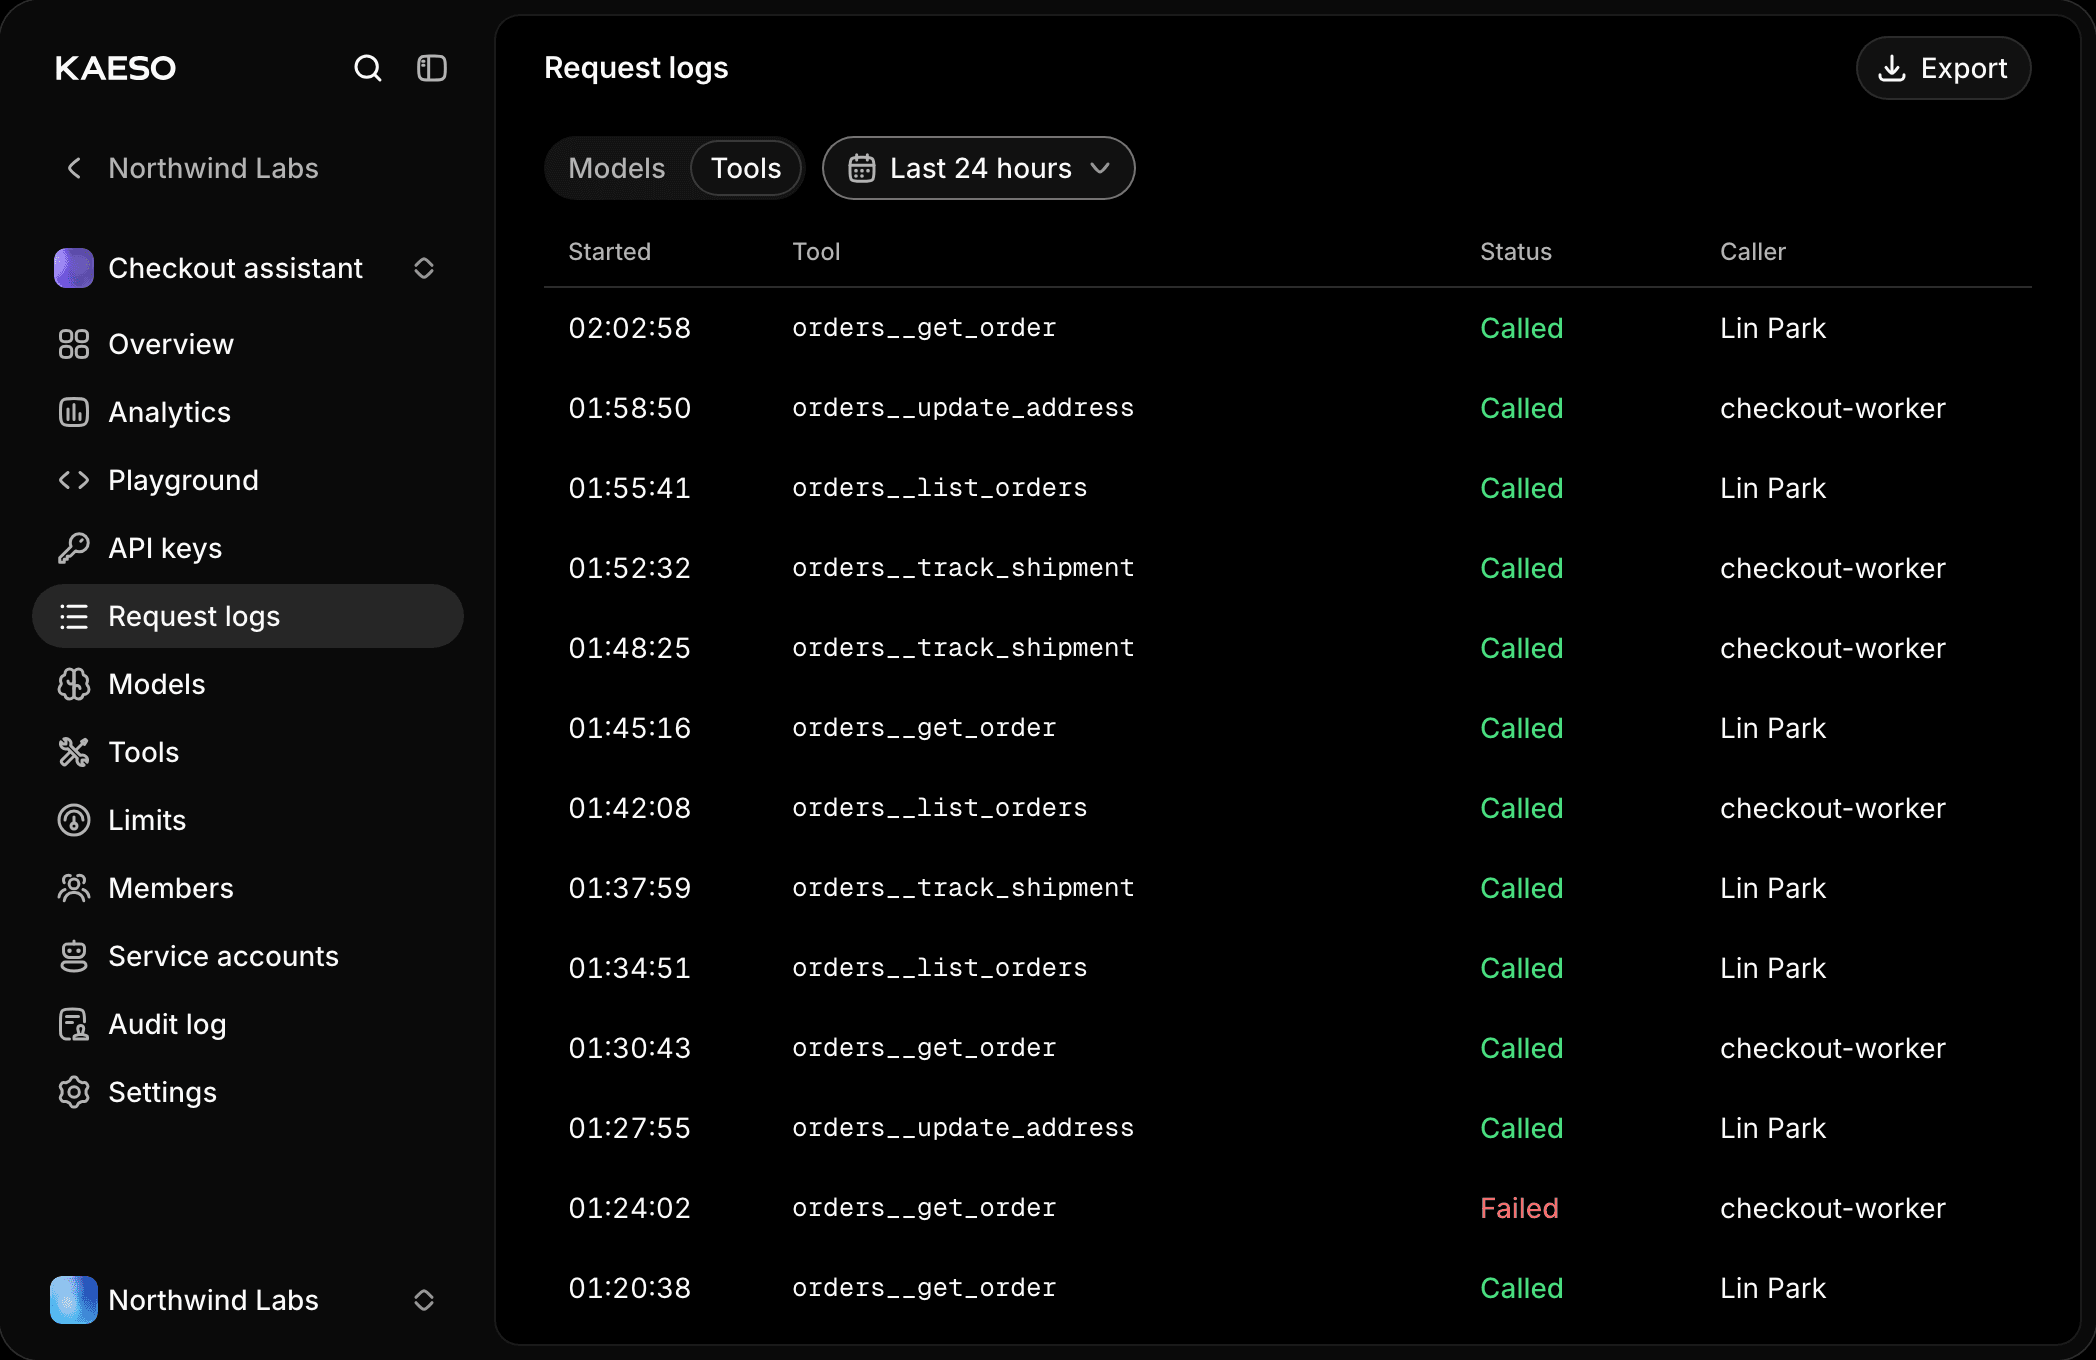
出了问题时,客户端会得到明确的回答,日志会说明原因:
开始使用
更新到 Kaeso 0.6.0,打开组织 › MCP 服务器并添加一个服务器。然后在项目中开启一个工具,再把客户端连接到项目的门户。文档涵盖了每一步:MCP 门户(在新标签页中打开)、MCP 服务器(在新标签页中打开)和门户 API(在新标签页中打开)。
作者:Kaeso Team